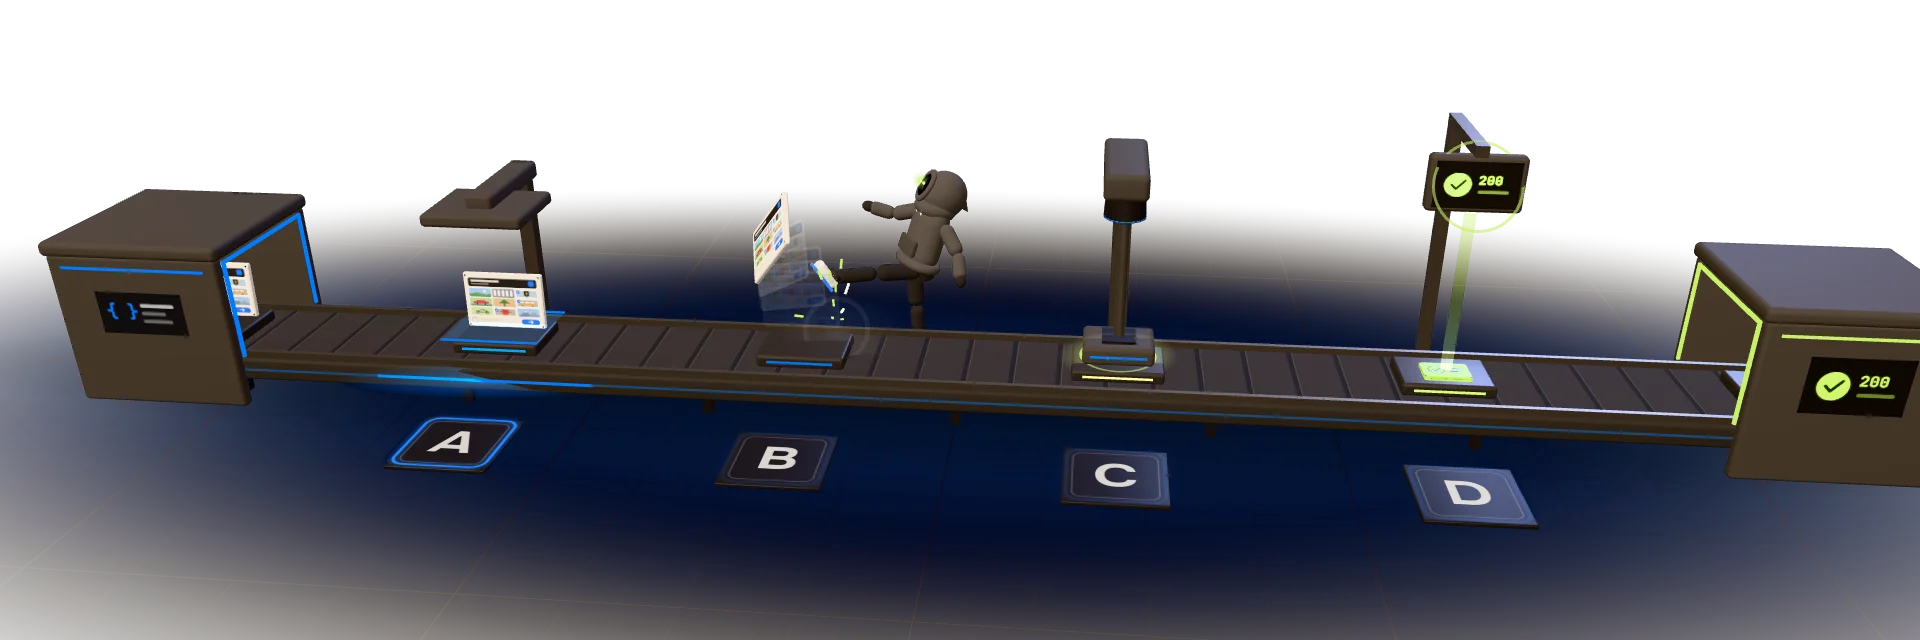
API di riconoscimento captcha per automazione e QA
I captcha non sono più un problema.
Basta inviare un task all’API per ricevere un token in pochi secondi. Il prezzo viene bloccato alla creazione del task e addebitato solo quando il risultato è pronto: i task non riusciti non costano nulla.
←{"errorId":0,"taskId":7781}task creato, blocco di 0,0006 USD
→getTaskResult {"taskId":7781}
←{"status":"processing"}in elaborazione
←{"status":"ready","solution":{"gRecaptchaResponse":"03AGdBq2…"}}pronto · addebito di 0,0006 USD
⇢POST callbackUrl · X-Signature: t=…,v1=…webhook consegnato · firma v1 ok
Tipi di task e prezzi
I prezzi arrivano direttamente dal database di fatturazione: sono gli stessi importi che addebita l’API. Tasso di successo e tempo mediano sono misurati sulle ultime 24 ore.
Pensato per essere verificato, non creduto sulla parola
Si paga solo il successo
createTask blocca il prezzo, ready lo addebita, qualsiasi errore lo sblocca subito. Token errato? Segnalandolo entro 24 ore si ottiene il rimborso automatico.
Due protocolli, un solo host
Compatibilità con Anti-Captcha JSON (createTask / getTaskResult) e 2Captcha (in.php / res.php). Per migrare basta cambiare una riga.
Webhook fatti come si deve
callbackUrl in qualsiasi richiesta, firma HMAC-SHA256 con timestamp, nuovi tentativi e registro delle consegne per ogni task.
Metriche pubbliche in tempo reale
Tasso di successo, p50/p95 e profondità della coda per ogni tipo di task, disponibilità a 90 giorni e storico degli incidenti, su una pagina di stato pubblica.
Chiavi con limiti
Più chiavi API con tetti di spesa, limiti di concorrenza e allowlist IP. 90 giorni di cronologia dei task con esportazione CSV.
Sandbox gratuita
Le chiavi di test restituiscono token fittizi nel formato di risposta reale, così si può fare il debug dell’integrazione senza spendere nulla.
Integrazione in una dozzina di righe
L’API usa il protocollo Anti-Captcha JSON, quindi SDK e strumenti esistenti funzionano cambiando solo l’host. Esempi in sei linguaggi:
In fase di sviluppo conviene usare una chiave di test (test_…): restituisce token fittizi e non costa nulla.
import time
import requests
API = "https://"
KEY = "YOUR_API_KEY"# 1. create a task: the price is held, not charged
task = requests.post(f"{API}/createTask", json={
"clientKey": KEY,
"task": {
"type": "RecaptchaV2TaskProxyless",
"websiteURL": "https://example.com/login",
"websiteKey": "6Le-SITE-KEY",
},
}).json()
if task["errorId"]:
raise RuntimeError(task["errorCode"])
# 2. poll the result (or pass "callbackUrl" and get a signed webhook)whileTrue:
time.sleep(3)
res = requests.post(f"{API}/getTaskResult",
json={"clientKey": KEY, "taskId": task["taskId"]}).json()
if res["errorId"]:
raise RuntimeError(res["errorCode"])
if res["status"] == "ready":
print(res["solution"]["gRecaptchaResponse"])
break
Software che risolve captcha? Può diventare una fonte di guadagno
Registrando l’app nella dashboard si ottiene un softId e una quota della spesa degli utenti che la usano: conteggio per singolo task, pagamento in cripto.
10%della spesa degli utenti
15%da 1000 USD al mese
20%da 5000 USD al mese
Registrazione in autonomia, moderazione entro un giorno
Dashboard con clienti, task e commissioni maturate
Pagamenti in cripto da 10 USD oppure sul saldo con +10%
Per chi non sviluppa software, il programma referral riconosce il 10% delle ricariche degli utenti invitati per 12 mesi.
In cripto: USDT, USDC, BTC, LTC, ETH, TRX e TON sulle reti più diffuse. Rete, importo minimo, tasso di cambio e bonus sono indicati prima del pagamento; il saldo viene accreditato automaticamente. La ricarica minima è di 5,00 USD.
Quando viene addebitato esattamente l’importo?+
Alla creazione di un task, il prezzo viene bloccato sul saldo. L’addebito avviene solo quando il task passa allo stato ready. Errori, timeout e task scaduti sbloccano subito l’importo.
E se il token risulta errato?+
Basta chiamare reportIncorrectRecaptcha entro 24 ore. Il rimborso è automatico finché la quota di segnalazioni per la chiave resta entro il 15%; oltre questa soglia, la richiesta passa a revisione manuale.
C’è una prova gratuita?+
Le chiavi di test sono gratuite e illimitate: restituiscono token fittizi nel formato di risposta reale. Dopo la conferma di e-mail e Telegram si ricevono anche 0,30 USD di saldo reale.
Quali sono i limiti di richieste?+
Per impostazione predefinita, 30 richieste createTask al secondo per chiave e 200 task in parallelo. I limiti si possono ridurre per singola chiave nella dashboard o aumentare su richiesta.
Quanto è difficile migrare da un altro servizio?+
Se il codice usa il protocollo Anti-Captcha JSON o in.php/res.php di 2Captcha, basta cambiare host e chiave: nomi dei metodi e formati di risposta restano gli stessi.
È possibile ricevere i risultati senza polling?+
Sì. Passando callbackUrl a createTask, inviamo il risultato via POST appena è pronto, firmato con HMAC-SHA256. Ogni tentativo di consegna è visibile nella dashboard.
Come sono protetti chiavi e account?+
Le chiavi sono salvate come hash e mostrate una sola volta. Ogni chiave può avere un’allowlist IP e tetti di spesa. L’account supporta l’autenticazione a due fattori TOTP con codici di recupero e mostra le sessioni attive.
Quali captcha sono supportati?+
reCAPTCHA v2, v2 Enterprise, v3 e v3 Enterprise, con o senza proxy proprio. I nuovi tipi vengono annunciati sulla pagina di stato e compaiono automaticamente nel catalogo dell’API.
Per cosa si può usare il servizio?+
Automazione dei test, QA, strumenti di accessibilità, monitoraggio e raccolta di dati nel rispetto della legge e dei termini del sito di destinazione. Frodi, spam e accesso ad account altrui sono vietati: vedere la Politica di utilizzo accettabile.
Una chiave e il primo task risolto in cinque minuti
Basta registrarsi, creare una chiave di test gratuita e incollare una dozzina di righe di codice. Al momento giusto si passa a una chiave di produzione.